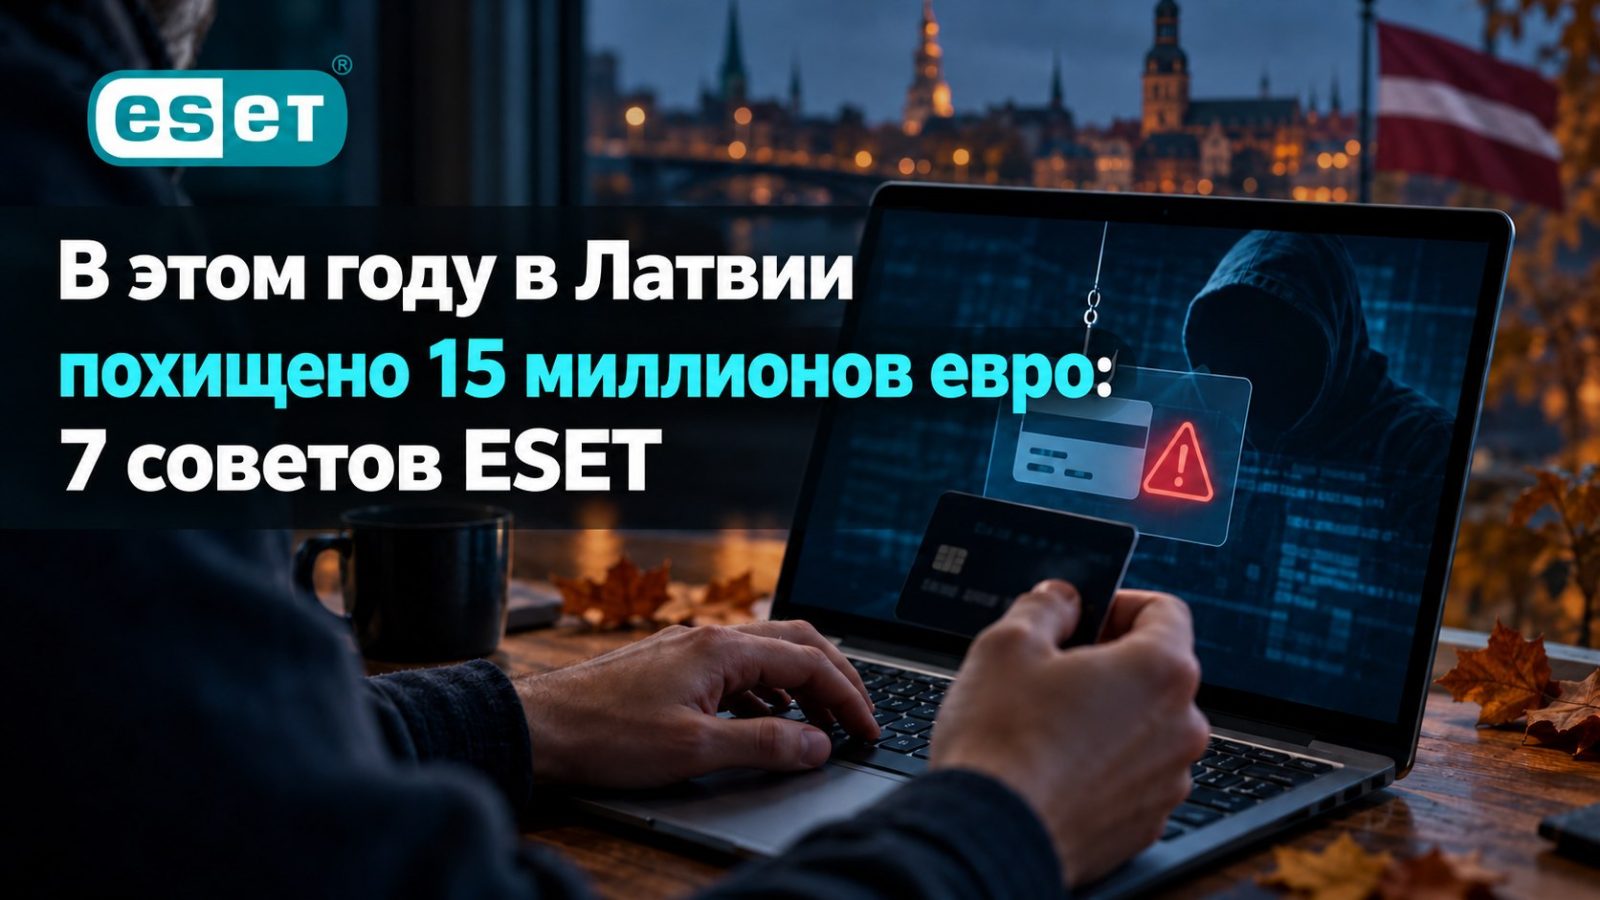
Октябрь во многих странах мира отмечается как Месяц кибербезопасности. В этот период особое внимание уделяется привычкам пользователей, которые помогают защитить персональные данные, устройства, аккаунты в социальных сетях и деньги. На основе рекомендаций экспертов компании ESET можно выделить семь практических шагов, которые стоит соблюдать каждому, кто пользуется телефоном, электронной почтой, интернет-банком, социальными сетями и другими цифровыми услугами.
Осторожность приобретает всё большее значение, поскольку мошенники используют не только поддельные электронные письма и SMS, но и телефонные звонки, рекламу в социальных сетях, фальшивые сайты, а также созданные искусственным интеллектом подделки голоса и изображений. CERT.LV указывает, что киберпреступники всё активнее применяют искусственный интеллект, методы социальной инженерии и чужие личности, выбирая своими целями как частных лиц, так и организации с недостаточно развитыми привычками цифровой безопасности.
Кибермошенники причиняют жителям Латвии многомиллионные убытки
Данные Государственной полиции свидетельствуют, что в 2025 году мошенники выманили у жителей Латвии более 23,7 миллиона евро — по сравнению с 16 миллионами евро в 2024 году. За первые восемь месяцев 2026 года потери жителей уже превысили 15 миллионов евро.
Только в августе 2026 года полиция зарегистрировала 215 случаев мошенничества. В 127 случаях злоумышленникам удалось достичь своей цели, выманив в общей сложности 1,08 миллиона евро.
Наибольшие убытки причинило телефонное мошенничество, однако значительные суммы жители потеряли также из-за поддельных инвестиционных предложений и фишинговых атак. Фишинг — это использование мошеннических электронных писем и поддельных сайтов с целью выманить у человека данные доступа, платёжную или персональную информацию.
Информация Банка Латвии о мошенничестве с платежами также подтверждает масштаб проблемы. В 2025 году было совершено 35,7 тысячи мошеннических платежей на общую сумму 10,7 миллиона евро. При этом 89% мошеннических электронных платежей были подтверждены с помощью надёжной аутентификации пользователя. Это означает, что во многих случаях преступники не взламывали банковские системы техническими средствами, а с помощью манипуляций добивались того, чтобы человек самостоятельно подтвердил платёж.
7 рекомендаций ESET для более безопасной цифровой повседневности
1. Используйте уникальный пароль для каждого аккаунта
Использование одного пароля для нескольких аккаунтов существенно повышает риск. Если комбинация адреса электронной почты и пароля попала в утечку данных, преступники могут автоматически проверить её и на других сайтах — в социальных сетях, электронной почте, интернет-магазинах и других сервисах.
Эксперты ESET по кибербезопасности рекомендуют создавать для каждого аккаунта длинный, сложный и уникальный пароль, а для их хранения использовать надёжный менеджер паролей. Это позволяет не повторять простые пароли, при этом пользователю не приходится запоминать десятки сложных комбинаций. В паролях не рекомендуется использовать имена, даты рождения — свои или членов семьи — и другую информацию, которую легко угадать.
2. Включите двухфакторную аутентификацию
Одного надёжного пароля уже не всегда достаточно. Двухфакторная или многофакторная аутентификация требует дополнительного подтверждения личности — например, кода из приложения-аутентификатора, биометрических данных или физического ключа безопасности.
Это может защитить аккаунт даже в том случае, если пароль был похищен. ESET отмечает, что приложение-аутентификатор или физический ключ безопасности обычно обеспечивают более высокий уровень защиты, чем код, полученный по SMS. Однако и SMS-аутентификация безопаснее, чем использование только пароля.
3. Регулярно обновляйте устройства и приложения
Обновления операционных систем, интернет-браузеров и приложений устраняют известные уязвимости, которые злоумышленники могут использовать для получения доступа к устройству или хранящимся на нём данным.
По возможности рекомендуется включить автоматическое обновление. Проверять следует не только компьютер и телефон, но также планшет, смарт-телевизор, домашний маршрутизатор и другие подключённые к интернету устройства. Если какое-либо приложение больше не используется, стоит не только удалить его с устройства, но и закрыть связанный с ним аккаунт.
4. Не позволяйте себя торопить
Срочность, страх и ссылка на авторитет — одни из наиболее распространённых приёмов социальной инженерии. Мошенник может представиться сотрудником банка, полиции, почты, оператора мобильной связи или другой известной организации и заявить, что необходимо немедленно спасти деньги или подтвердить какое-либо действие.
Нельзя сообщать данные доступа к интернет-банку, информацию платёжной карты или коды Smart-ID, а также подтверждать операции, которые вы не инициировали. Если звонок или сообщение вызывает подозрение, разговор следует прекратить и самостоятельно связаться с соответствующей организацией по номеру телефона, указанному на её официальном сайте.
Получив SMS или электронное письмо якобы от учреждения или поставщика услуг с призывом перейти по ссылке и выполнить определённое действие, безопаснее не открывать эту ссылку. Вместо этого следует вручную ввести в браузере известный адрес организации или сервиса либо открыть его официальное приложение. Авторизовавшись в своём профиле, можно проверить, действительно ли было получено уведомление и требуется ли какое-либо действие со стороны пользователя.
В семье также можно договориться о секретном кодовом слове. Оно поможет проверить личность звонящего в ситуации, когда мошенники с помощью искусственного интеллекта имитируют голос близкого человека и просят срочно перевести деньги.
5. Создавайте резервные копии важных данных
Фотографии, документы и другие важные файлы рекомендуется хранить более чем в одном месте. ESET советует использовать как внешний носитель данных, так и надёжное облачное хранилище, а также регулярно проверять, действительно ли сохранённые файлы можно восстановить.
Резервные копии помогут не только в случае поломки или потери устройства, но и тогда, когда файлы повреждены или зашифрованы в результате атаки вредоносного программного обеспечения.
6. Проверяйте приложения и предоставленные им разрешения
Загружайте приложения только из официальных магазинов, а перед установкой проверяйте разработчика, отзывы пользователей и запрашиваемые разрешения. Например, калькулятору или простой игре не должен быть необходим доступ к контактам, SMS, микрофону и данным о местоположении.
Избыточные разрешения могут подвергнуть риску пароли, одноразовые коды безопасности, переписку, файлы и другие конфиденциальные данные. Поэтому в настройках конфиденциальности устройства следует периодически проверять, какие приложения имеют доступ к камере, микрофону, контактам и местоположению.
7. Используйте надёжные решения для защиты
Обновлённое решение для обеспечения безопасности может помочь обнаружить вредоносные программы, опасные ссылки, мошеннические сайты и попытки похищения пользовательских данных. Защита должна быть включена на всех регулярно используемых устройствах, а не только на компьютере.
В то же время необходимо помнить, что ни одна программа не способна полностью заменить осторожность пользователя. Наиболее эффективно решения для безопасности, уникальные пароли, многофакторная аутентификация и критическая оценка информации работают в комплексе.
Что делать, если мошенничество уже произошло?
Если были раскрыты платёжные данные или совершён перевод мошеннику, необходимо незамедлительно связаться со своим банком. Чем быстрее банк получит информацию, тем выше вероятность остановить платёж, заблокировать карту или ограничить дальнейшие операции по счёту.
Также необходимо сменить пароли затронутых аккаунтов, отключить от них незнакомые устройства и включить многофакторную аутентификацию. Важно сохранить переписку, номера телефонов, платёжные документы, скриншоты и другую информацию, которая может помочь расследованию. О произошедшем следует сообщить Государственной полиции, а о подозрительном сайте, электронном письме или другой киберугрозе можно проинформировать также CERT.LV.
Месяц кибербезопасности — подходящее время, чтобы пересмотреть свои цифровые привычки, однако о безопасности необходимо помнить в течение всего года. Более подробные разъяснения экспертов ESET и практические советы для домашних пользователей доступны в разделе рекомендаций WeLiveSecurity.